
eMudhra के 8 Intermediate CA Certificates की सुरक्षा में सेंध, Google और Mozilla ने उठाए कदम
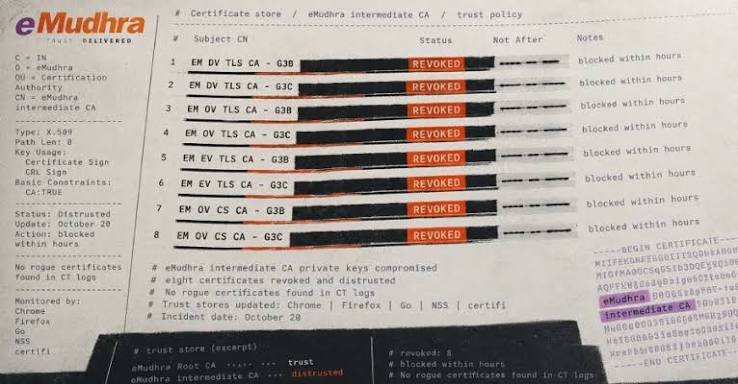
भारतीय डिजिटल सुरक्षा कंपनी eMudhra से जुड़े आठ इंटरमीडिएट सर्टिफिकेट की निजी क्रिप्टोग्राफिक कुंजियों के असुरक्षित होने का मामला सामने आया है। इस घटना के बाद Google Chrome, Mozilla Firefox और अन्य तकनीकी कंपनियों ने प्रभावित सर्टिफिकेट पर भरोसा रोकने के लिए सुरक्षा कदम उठाए हैं। 20 अक्टूबर 2026 को Google और eMudhra ने इस मामले पर सार्वजनिक जानकारी दी। शुरुआती जांच में पाया गया कि संबंधित कुंजियां कमजोर तरीके से बनाई गई थीं, जिससे उनका गलत इस्तेमाल करके फर्जी सुरक्षित वेबसाइट सर्टिफिकेट तैयार किए जा सकते थे। हालांकि, eMudhra का कहना है कि प्रभावित सर्टिफिकेट से अंतिम उपयोगकर्ताओं के लिए कोई सर्टिफिकेट जारी नहीं किया गया था।
क्या है eMudhra Intermediate CA Certificates का मामला?
eMudhra भारत की एक डिजिटल सुरक्षा कंपनी है, जो डिजिटल हस्ताक्षर, प्रमाणन और सुरक्षित ऑनलाइन संचार से जुड़ी सेवाएं देती है। कंपनी भारत सरकार के इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय के अंतर्गत आने वाले नियंत्रक प्रमाणन प्राधिकारी के रिकॉर्ड में भी दर्ज है।
इंटरमीडिएट सर्टिफिकेट डिजिटल प्रमाणपत्रों की उस व्यवस्था का हिस्सा होते हैं, जिनके जरिए इंटरनेट ब्राउजर किसी वेबसाइट की पहचान और उसके सुरक्षित कनेक्शन पर भरोसा करते हैं। यदि ऐसे सर्टिफिकेट की निजी कुंजी किसी अनधिकृत व्यक्ति के हाथ लग जाए, तो वह संबंधित प्रमाणन प्राधिकारी की पहचान का दुरुपयोग करके फर्जी सर्टिफिकेट बना सकता है।
Google की सुरक्षा टीम के अनुसार, 17 अक्टूबर 2026 को आठ eMudhra इंटरमीडिएट सर्टिफिकेट से जुड़ी निजी कुंजियों के समझौता हो जाने की सूचना मिली थी। जांच में पाया गया कि इन कुंजियों को तैयार करते समय पर्याप्त यादृच्छिकता का इस्तेमाल नहीं हुआ था। इस तकनीकी कमजोरी के कारण कुंजियों को प्राप्त करना संभव हो गया।
फर्जी वेबसाइट सर्टिफिकेट से क्या खतरा था?
HTTPS सर्टिफिकेट वेबसाइट और उपयोगकर्ता के बीच सुरक्षित कनेक्शन स्थापित करने में अहम भूमिका निभाते हैं। यदि कोई हमलावर भरोसेमंद इंटरमीडिएट प्रमाणपत्र की निजी कुंजी का इस्तेमाल कर फर्जी सर्टिफिकेट बना ले, तो वह कुछ परिस्थितियों में किसी वेबसाइट की नकल करके उपयोगकर्ताओं को धोखा दे सकता है। इससे संवेदनशील जानकारी की सुरक्षा को खतरा हो सकता है।
हालांकि, इस घटना में जोखिम सामने आने और वास्तविक हमले के प्रमाण मिलने के बीच अंतर समझना जरूरी है। Google ने बताया कि प्रभावित छह टीएलएस इंटरमीडिएट सर्टिफिकेट से जुड़े कोई सर्टिफिकेट उसके अवरोधक कदम से पहले सार्वजनिक सर्टिफिकेट ट्रांसपेरेंसी रिकॉर्ड में दर्ज नहीं थे। इससे उन ब्राउजरों में जोखिम कम हुआ जो इन रिकॉर्ड की जांच अनिवार्य करते हैं।
Google Chrome और Firefox ने क्या किया?
Google की Chrome सुरक्षा टीम ने प्रभावित कुंजियों को रोकने के लिए सुरक्षा सूची में बदलाव किया। कंपनी के अनुसार, Chrome उपयोगकर्ताओं को इस बदलाव से सुरक्षा देने के लिए ब्राउजर को दोबारा शुरू करने या अपडेट करने की जरूरत नहीं थी। Android उपकरणों पर भी Google Play Services के माध्यम से सुरक्षा बदलाव पहुंचाया गया।
Google ने Chrome की भरोसेमंद प्रमाणपत्र सूची से emSign ECC Root CA-G3 को हटाने का भी निर्णय लिया, ताकि उन अनुप्रयोगों को सुरक्षा मिल सके जो प्रभावित इंटरमीडिएट सर्टिफिकेट को अलग से नहीं रोक पाते। इस बदलाव के कारण कुछ वैध सर्टिफिकेट पर निर्भर सेवाओं में भी समस्या आ सकती है।
Mozilla ने Firefox में प्रभावित प्रमाणपत्रों को रोकने के लिए OneCRL सुरक्षा सूची का इस्तेमाल किया। कंपनी ने कुछ ऐसे उपयोगकर्ताओं के लिए नए Firefox संस्करण भी जारी किए, जिनकी विशेष सेटिंग्स के कारण सुरक्षा सूची का सामान्य बदलाव लागू नहीं हो सकता था।
eMudhra ने क्या सफाई दी?
eMudhra ने 20 अक्टूबर को जारी अपने बयान में कहा कि घटना अप्रैल 2025 में तैयार किए गए कुछ इंटरमीडिएट सर्टिफिकेट तक सीमित है। कंपनी के अनुसार, उसकी मूल प्रमाणन प्राधिकारी की निजी कुंजियां और अन्य इंटरमीडिएट प्रमाणपत्र इस घटना से प्रभावित नहीं हैं।
कंपनी ने यह भी कहा कि प्रभावित सर्टिफिकेट में से केवल एक को उत्पादन वातावरण में इस्तेमाल किया गया था और इनमें से किसी ने भी अंतिम उपयोगकर्ताओं के लिए प्रमाणपत्र जारी नहीं किया था। eMudhra ने जांच शुरू करने, प्रभावित सर्टिफिकेट पर नियंत्रण लगाने और ब्राउजर तथा प्रमाणपत्र सूची संचालकों के साथ मिलकर काम करने की जानकारी दी है।
अब आगे क्या होगा?
इस घटना की जांच जारी है। फिलहाल मुख्य चुनौती प्रभावित कुंजियों पर भरोसा पूरी तरह समाप्त करना, संभावित तकनीकी खामियों की पहचान करना और उन प्रणालियों की सुरक्षा सुनिश्चित करना है जो संबंधित प्रमाणपत्रों पर निर्भर थीं।
उपयोगकर्ताओं को अपने ब्राउजर और उपकरणों के सुरक्षा अपडेट लागू रखने चाहिए। वहीं, प्रभावित प्रमाणपत्रों का उपयोग करने वाली संस्थाओं को अपने सर्टिफिकेट और सेवाओं की स्थिति की जांच करनी चाहिए। यह मामला बताता है कि इंटरनेट सुरक्षा केवल मजबूत तकनीक पर नहीं, बल्कि प्रमाणपत्र तैयार करने, उनकी जांच करने और समय पर कमजोरियों को दूर करने की प्रक्रियाओं पर भी निर्भर करती है।
[…] […]